
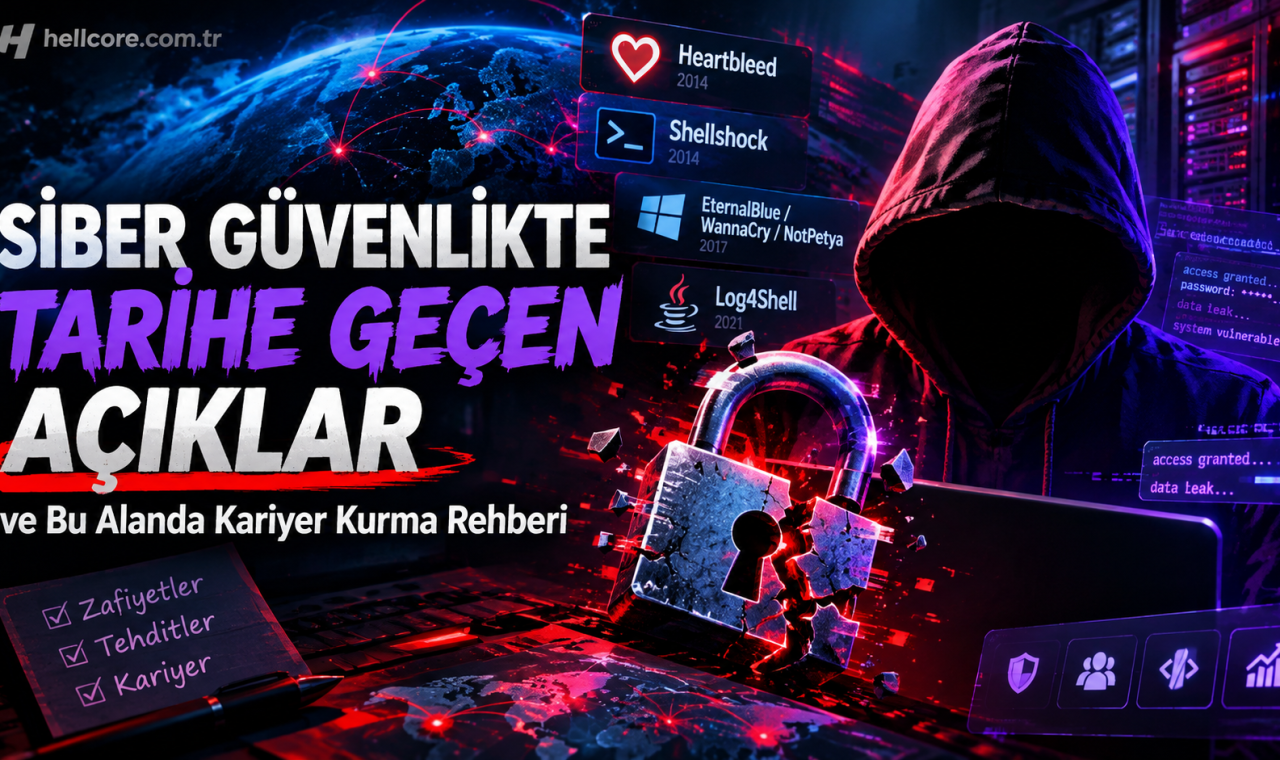
Bir sabah uyanıp da kullandığınız bankanın, e-posta sağlayıcınızın ya da en sevdiğiniz alışveriş sitesinin verilerinin çalındığını öğrendiğinizi düşünün. Kulağa uzak bir senaryo gibi gelmiyor, değil mi? Çünkü son on beş yılda bu tür haberlerle defalarca karşılaştık. İşin ilginç yanı, bu büyük çaplı ihlallerin arkasında çoğu zaman son derece karmaşık teknikler değil, tek bir satır kodun, unutulmuş bir güncellemenin ya da yanlış yapılandırılmış bir sunucunun yattığı gerçeği. Bu yazıda hem dijital dünyayı sarsan o meşhur zafiyetlere yakından bakacağız hem de bu alana merak duyup kariyer inşa etmek isteyenler için somut bir yol haritası çizeceğiz.
Dijital Tarihe Damga Vuran Zafiyetler
Heartbleed: OpenSSL’in Kalbindeki Çatlak
2014 yılında güvenlik dünyası adeta sarsıldı. İnternetin büyük bölümünde şifreli bağlantıları sağlayan OpenSSL kütüphanesinde, bağlantının hâlâ canlı olup olmadığını kontrol eden basit bir “nabız” mekanizmasında kritik bir hata bulundu. Sorun şuydu: sunucudan istenen veri miktarı ile gerçekte gönderilenler arasındaki tutarsızlık, bellekte duran parolaları, oturum bilgilerini ve hatta şifreleme anahtarlarını dışarı sızdırabiliyordu. Etkilenen servisler arasında büyük teknoloji şirketlerinden popüler mesajlaşma uygulamalarına kadar geniş bir yelpaze vardı. Açığın en can sıkıcı tarafı, iki yıl boyunca fark edilmeden kalmış olmasıydı; yani kimse tam olarak hangi verilerin ne zaman sızdırıldığını asla öğrenemedi.
Shellshock: Yirmi Yıllık Bir Bileşenin Sürprizi
Aynı yılın sonbaharında bu sefer gündeme Bash kabuğu geldi. Sunuculardan gömülü cihazlara kadar sayısız sistemde arka planda sessizce çalışan bu bileşende, ortam değişkenleri aracılığıyla kötü niyetli komutların çalıştırılabildiği ortaya çıktı. Açığın duyurulmasının ardından geçen ilk birkaç gün içinde binlerce alan adına yönelik istismar girişimi kaydedildi. Bash’in neredeyse her Linux ve Unix tabanlı sistemde bulunması, sorunu küçük bir hizmet aksaklığından çıkarıp küresel bir alarma dönüştürdü.
EternalBlue, WannaCry ve NotPetya: Bir Sızıntının Domino Etkisi
2017 yılı, siber güvenlik tarihinin belki de en çarpıcı derslerinden birini verdi. Bir istihbarat kurumuna ait olduğu iddia edilen ve Windows’un dosya paylaşım protokolündeki bir zayıflığı hedef alan saldırı aracı sızdırıldı. Kısa süre sonra bu araç, kendi kendine yayılabilen bir fidye yazılımının motoru hâline geldi: WannaCry. Birleşik Krallık’ta sağlık hizmetleri aksadı, ameliyatlar ertelendi, dünya genelinde yüz elli ülkede yüz binlerce cihaz etkilendi. Aynı yılın haziran ayında ise aynı sızıntıyı kullanan başka bir zararlı yazılım, bu kez Ukrayna merkezli bir muhasebe yazılımının güncellemesi üzerinden yayıldı ve fidye yazılımı görünümü altında verileri geri döndürülemez şekilde silen bir “wiper” olduğu anlaşıldı. Ekonomik hasarı milyar dolarları bulan bu olay, tarihin en pahalı siber saldırılarından biri olarak kayıtlara geçti.
Log4Shell: Küçük Bir Kütüphanenin Büyük Zaafı
2021’in son ayında, Java dünyasında neredeyse her yerde kullanılan bir günlükleme (loglama) kütüphanesinde bulunan bir zafiyet, güvenlik ekiplerinin tatil planlarını altüst etti. Basit bir metin dizesi göndererek sunucularda uzaktan kod çalıştırmayı mümkün kılan bu açık, büyük bulut sağlayıcılarından oyun platformlarına kadar akla gelebilecek her sektörü etkiledi. Olayın öğrettiği en önemli şey, modern yazılımın ne kadar iç içe geçmiş bağımlılıklardan oluştuğuydu; bir geliştirici kendi kodunu güvenli yazsa bile, arka planda kullandığı üçüncü taraf bir bileşen tüm sistemi riske atabiliyordu.
Tedarik Zinciri Saldırıları ve Büyük Veri İhlalleri
Aynı dönemde tedarik zinciri saldırıları da giderek yaygınlaştı; saldırganlar doğrudan hedefe değil, o hedefin kullandığı yazılım sağlayıcısına sızarak binlerce kuruma aynı anda erişim sağladı. Bunun yanında 2017’deki büyük bir Amerikan kredi kuruluşu ihlali de unutulmaz örneklerden. O olayda milyonlarca kişinin sosyal güvenlik numarası, doğum tarihi ve adres bilgisi ele geçirildi; kök neden ise aylardır yamalanmamış bir web uygulama çerçevesi zafiyetiydi. Bu örnek tek başına şunu kanıtlıyor: bilinen ve yaması çıkmış bir açığı kapatmayı ihmal etmek, sıfırıncı gün saldırısı kadar yıkıcı sonuçlar doğurabiliyor.
Bugün Hâlâ En Sık Karşılaşılan Zafiyet Kategorileri
Tek tek olayların ötesine baktığımızda, güvenlik topluluğunun düzenli olarak güncellediği listeler bize tekrar eden kalıpları gösteriyor. Enjeksiyon zafiyetleri —özellikle SQL enjeksiyonu ve siteler arası betik çalıştırma (XSS)— kullanıcıdan gelen girdinin doğrulanmadan doğrudan bir komuta dönüştürülmesinden kaynaklanıyor ve yıllardır listelerin üst sıralarında yer almayı sürdürüyor. Erişim kontrolü hataları, bir kullanıcının yetkisi dışındaki verilere ya da işlevlere ulaşabilmesine izin veriyor. Yanlış yapılandırma ise belki de en can sıkıcı kategori; çünkü genellikle bir yazılım hatasından değil, varsayılan ayarların değiştirilmemesinden ya da gereksiz servislerin açık bırakılmasından kaynaklanıyor. Bunlara bir de sosyal mühendislik ve oltalama (phishing) saldırılarını ekleyin: teknik savunmalar ne kadar güçlü olursa olsun, bir çalışanın dikkatsizce tıkladığı bir bağlantı tüm o yatırımı boşa çıkarabiliyor.
Peki Bu Hikâyelerden Ne Öğreniyoruz?
Yukarıdaki örnekleri yan yana koyduğunuzda ortak bir tema fark ediyorsunuz: felaketlerin çoğu, önlenemez sırlardan değil, ihmal edilmiş temel hijyenden doğuyor. Güncelleme yapılmamış bir sunucu, gözden kaçmış bir bağımlılık, test edilmemiş bir yapılandırma… Bu da aslında siber güvenliğin sadece “hacker avlamak” değil, disiplinli, sabırlı ve sürekli tekrar eden bir bakım işi olduğunu gösteriyor. Ve tam da bu yüzden, alana girmek isteyenler için iyi haber şu: parlak bir dâhi olmanıza gerek yok, meraklı, dikkatli ve öğrenmeye açık olmanız yeterli bir başlangıç.
Siber Güvenlikte Kariyere Nereden Başlanır?
Sağlam Bir Temel Kurun
İşe her şeyden önce bilgisayar ağlarının nasıl konuştuğunu, işletim sistemlerinin (özellikle Linux) nasıl çalıştığını ve temel programlama mantığını —Python gibi okunması kolay bir dille— kavrayarak başlayın. Bu üçlü, ileride hangi uzmanlık dalını seçerseniz seçin sizi asla yüzüstü bırakmayacak bir zemin oluşturur. Şifreleme kavramlarına, HTTP protokolüne ve yaygın saldırı tekniklerine aşinalık kazanmak da bu aşamada faydalı olur.
Hangi Rol Size Uygun?
Siber güvenlik tek bir meslek değil, birbirinden oldukça farklı yeteneklere ihtiyaç duyan geniş bir aile. Saldırı tarafında ilerlemek isteyenler için sızma testi uzmanlığı (pentest) ya da kırmızı takım (red team) rolleri cazip gelebilir; burada amaç, sistemlere gerçek bir saldırgan gibi girmeye çalışıp zafiyetleri kurum fark etmeden önce bulmaktır. Savunma tarafında ise güvenlik operasyon merkezinde (SOC) görev alan analistler, günün her saati gelen uyarıları izleyip gerçek tehditleri gürültüden ayıklar. Bunların yanında olay müdahale (incident response) ekipleri bir saldırı gerçekleştiğinde devreye girer, adli bilişim (forensics) uzmanları dijital delilleri analiz eder, tehdit istihbaratı (threat intelligence) ekipleri ise saldırganların bir sonraki hamlesini tahmin etmeye çalışır. Daha yönetimsel bir çizgi çekmek isteyenler için risk yönetimi, uyumluluk (GRC) ve güvenlik mimarlığı gibi seçenekler de mevcut. Kısacası, teknik detaylara bayılan biri de büyük resmi görüp strateji kurmayı seven biri de kendine uygun bir köşe bulabiliyor bu alanda.
Sertifikalar: Hangisi Ne İşe Yarar?
Sertifikalar tek başına yeterlilik anlamına gelmez ama işe alım süreçlerinde kapıyı aralamakta ciddi katkı sağlar. Yeni başlayanlar genellikle geniş kapsamlı ve nispeten erişilebilir bir sertifikayla —temel ağ güvenliği, risk yönetimi ve kriptografi konularını kapsayan CompTIA Security+ gibi— yola çıkar. Saldırı odaklı ilerlemek isteyenler için Certified Ethical Hacker (CEH) iyi bir orta basamak, ardından gelen ve gerçek makineler üzerinde yirmi dört saatlik uygulamalı sınavıyla tanınan OSCP ise sektörde en çok saygı gören pratik sertifikalardan biri olarak kabul ediliyor. Kariyerinizde birkaç yıl deneyim biriktirdikten sonra, yönetim ve stratejiye yönelmek isteyenler CISSP ya da CISM gibi kapsamlı sertifikalara yönelebilir; bunlar genellikle belirli bir deneyim süresi şartı arar. Bulut teknolojileri her geçen gün daha fazla ağırlık kazandığından, ilgili bulut sağlayıcısına özgü güvenlik sertifikaları da giderek değer kazanan bir alan.
Sertifikadan Daha Değerli Olan Şey: Uygulamalı Pratik
Burada dürüst olalım: hiçbir sertifika, gerçek bir sistemi elinizle didikleme deneyiminin yerini tutamaz. Bu yüzden yeni başlayanlara en çok önerdiğim şey, yasal ve kontrollü ortamlarda pratik yapabileceğiniz platformları keşfetmek. Bu tarz siteler, size küçük görevlerden karmaşık senaryolara uzanan bir öğrenme eğrisi sunar ve topluluk yazıları sayesinde takıldığınız yerde yalnız kalmazsınız. Kendi evinizde sanal makinelerle küçük bir laboratuvar kurmak, saldırı ve savunma senaryolarını güvenle deneyimlemenin bir başka yolu. Yetkinliğiniz belli bir seviyeye ulaştığında, sorumlu açıklama (responsible disclosure) kurallarına uyarak katılabileceğiniz ödül programları (bug bounty) hem cebinize hem özgeçmişinize katkı sağlayabilir.
Topluluğun Gücünü Küçümsemeyin
Bu alanda kariyer yapanların çoğu, bilgiyi yalnız başına değil paylaşarak öğrendiklerini söyler. Yerel meetup’lara, konferanslara katılmak, çevrimiçi forumlarda soru sormaktan çekinmemek, hatta kendi öğrendiklerinizi bir blogda ya da video serisinde anlatmak, hem bilginizi pekiştirir hem de sektörde adınızın duyulmasını sağlar. Birçok işe alım, ilan panolarından değil, tam da bu tür topluluklarda kurulan bağlantılardan gerçekleşiyor.
Türkiye’deki Manzara
Ülkemizde de bankacılık, savunma sanayii, telekomünikasyon ve kamu kurumları başta olmak üzere siber güvenlik uzmanlarına olan talep hızla artıyor. Giriş seviyesindeki bir SOC analisti pozisyonundan başlayıp birkaç yıl içinde uzman ya da takım lideri seviyesine yükselmek oldukça yaygın bir kariyer çizgisi. Uluslararası şirketlerde uzaktan çalışma imkânları da bu alanda coğrafi sınırları önemli ölçüde esnetiyor; yani doğru becerilere sahipseniz sadece yerel piyasayla sınırlı kalmanız gerekmiyor.
Teknik Bilgi Kadar Önemli Olan Yumuşak Beceriler
Bu mesleğin çoğu zaman gözden kaçan bir yanı var: iyi bir güvenlik uzmanı olmak sadece komut satırında ustalaşmakla ilgili değil. Karmaşık bir teknik riski, teknik olmayan bir yöneticiye anlaşılır şekilde anlatabilmek, baskı altında sakin kalabilmek ve sürekli değişen bir tehdit ortamına ayak uydurabilecek bir merak duygusu taşımak, uzun vadede sizi sıradan bir teknisyenden gerçek bir güvenilir danışmana dönüştürür. Unutmayın, bu alanda öğrenme hiçbir zaman “bitmiş” sayılmaz; yeni bir açık, yeni bir saldırı tekniği ya da yeni bir savunma aracı her zaman köşede bekliyor olacak.
Heartbleed’den Log4Shell’e kadar uzanan bu hikâyeler bize aynı gerçeği farklı şekillerde hatırlatıyor: dijital dünya, üzerine ne kadar katman eklersek ekleyelim, temelde insan eliyle yazılmış ve dolayısıyla kusurlara açık bir yapı. Bu kırılganlık kötü bir haber gibi görünse de, aslında bu alanda kariyer yapmak isteyenler için sonsuz bir öğrenme ve katkı sağlama fırsatı anlamına geliyor. İster savunma hattında bir SOC analisti olun, ister saldırgan zihniyetiyle sistemleri test eden bir pentester, ister büyük resmi gören bir güvenlik mimarı — bu yolculuğa bugün, küçük bir adımla, örneğin bir laboratuvar kurarak ya da bir sertifikaya kaydolarak başlayabilirsiniz. Önemli olan başlamak ve o merakı hiç kaybetmemek.


0 yorum
Fikrini paylaş, sorunu yaz veya diğer kullanıcılara yardımcı ol.
Henüz yorum yok. İlk yorumu sen bırakabilirsin.